

La Shadow AI consiste nell’uso non autorizzato di strumenti di Generative AI all’interno di un’azienda. Nello specifico, si verifica quando i dipendenti inseriscono dati aziendali sensibili in sistemi di AI esterni senza il controllo del reparto IT né il rispetto dei protocolli di sicurezza, spesso per aggirare ostacoli interni.
Negli ultimi due anni, gli strumenti di Generative AI si sono trasformati da novità sperimentali a infrastrutture essenziali per la produttività quotidiana. Gli sviluppatori, per esempio, li utilizzano per scrivere codice in velocità, gli analisti sintetizzano set di dati complessi in pochi secondi, mentre i team marketing creano contenuti coinvolgenti in pochi minuti. Dal punto di vista tecnico, ciò avviene perché la “friction to value” di questi strumenti è quasi nulla: a un dipendente bastano infatti un browser personale e un account di accesso per aggirare tutti i firewall di sicurezza aziendali.
Tuttavia, queste azioni apparentemente innocue rappresentano una sfida alquanto seria, poiché le informazioni sensibili escono dall’ambiente controllato delle aziende per essere elaborate da servizi di AI esterni con policy di archiviazione dati sconosciute.
Considerando che il problema raramente è di natura dolosa, ma deriva piuttosto dal semplice tentativo dei dipendenti di lavorare più velocemente o agevolmente, la Shadow AI è nota per essere una questione sempre abbastanza difficile da affrontare. Da un punto di vista tecnico, l’assenza di un punto di controllo o di un livello proxy comporta che i reparti IT non abbiano alcuna visibilità sul contenuto delle richieste HTTPS inviate a OpenAI, Anthropic o Google.
Le aziende che tentano di bloccare l’accesso spesso scoprono che l’utilizzo si sposta semplicemente sui dispositivi personali, su servizi alternativi o su API non gestite. In pratica, vietare l’uso dell’AI raramente ne impedisce l’utilizzo: si limita a renderlo meno visibile, creando una nuova categoria di rischio aziendale in cui l’adozione dell’AI supera la velocità della governance aziendale.
Perché la Shadow AI rappresenta un rischio per la Sicurezza e la Conformità
Quando i dipendenti utilizzano tool di AI pubblici, emergono diversi rischi correlati tra loro, a cominciare dall’esposizione dei dati.
Molte piattaforme di Generative AI elaborano i prompt esternamente, il che significa che se un dipendente incolla documentazione interna, codice sorgente o dati di clienti in un chatbot, tali informazioni potrebbero essere archiviate, registrate o utilizzate per il miglioramento del modello, a seconda delle politiche del fornitore.Per comprendere meglio l’impatto, ecco un confronto tra l’uso non gestito dell’AI e una strategia di adozione sicura tramite un AI Gateway aziendale:
| Feature | Shadow AI (non gestito) | Enterprise AI Gateway (Gestito) |
| Visibilità dei Dati | Visibilità nulla sui payload condivisi | Registrazione centralizzata e audit |
| Protezione della Privacy | Elevato rischio di fughe di dati personali (GDPR) | Mascheramento e pulizia automatizzati delle PII |
| Gestione dei Costi | Impossibilità di tracciare le spese frammentate | Monitoraggio di token e budget per team |
| Governance | Nessun controllo sulle policy di sicurezza | Applicazione granulare delle policy (ad es. Geo-fencing) |
Anche quando i fornitori dichiarano di non utilizzare i dati degli utenti per l’addestramento dei modelli, le aziende spesso non dispongono delle garanzie contrattuali, dei registri di audit e dei controlli di governance richiesti dai rigorosi standard interni di conformità. Inoltre, l’assenza di un processo automatizzato di pulizia delle PII comporta che anche una semplice richiesta di assistenza clienti possa causare la fuga di dati protetti dal GDPR nel set di addestramento di un modello di terze parti.
Ecco alcuni esempi concreti:
- Uno sviluppatore, nel tentativo di risolvere un bug, incolla in un chatbot pubblico una porzione di codice proprietario contenente credenziali hardcoded o indirizzi IP interni.
- Un membro del team legale riassume un contratto riservato contenente dettagli su una fusione e acquisizione utilizzando un assistente LLM.
- Un data analyst carica un set di dati contenente informazioni sui clienti, tra cui indirizzi e-mail in chiaro, per ricavarne insight utili.
Sebbene nessuna di queste operazioni sia dolosa, ciascuna comporta la fuga di dati sensibili dai sistemi controllati.
Oltre alla fuga di dati, emerge inoltre un problema secondario: la totale mancanza di tracciabilità. Quando i dipendenti interagiscono direttamente con i servizi di AI, le aziende perdono la capacità di monitorare metriche fondamentali, quali i dati condivisi, chi ha avuto accesso a quali modelli e quali prompt hanno generato quali risultati. Senza questa visibilità, le aziende si trovano ad affrontare una grave lacuna in termini di verificabilità, particolarmente critica nei settori regolamentati in cui i quadri normativi richiedono un controllo rigoroso sui flussi di dati e sui servizi di terze parti.
Un AI Gateway – come verrà illustrato più dettagliatamente nel seguito di questo articolo – risolve questo problema fungendo da proxy inverso, intercettando ogni chiamata API per registrare i metadati, quali data e ora, ID utente, modello utilizzato e numero di token, senza compromettere la velocità di sviluppo.

Il Costo Nascosto di un Accesso Frammentato all’AI
In molte aziende, l’adozione dell’AI avviene in modo spontaneo e disomogeneo. Un team potrebbe sperimentare le API di OpenAI mentre un altro integra i modelli di Anthropic, il tutto mentre gli sviluppatori creano script con chiavi API hardcoded. Nel giro di pochi mesi, ciò che era iniziato come una fase sperimentale rischia di trasformarsi in un mosaico di integrazioni non gestite, causando numerosi problemi operativi, tra cui:
- Vulnerabilità di sicurezza: le chiavi API finiscono per essere sparse tra i vari sistemi, incorporate in script, appunti o tool interni. Queste credenziali vengono talvolta condivise tra i team tramite piattaforme di messaggistica, rendendo sempre più difficile tracciare dove si trovino tali informazioni riservate o come vengano utilizzate.
- Aumento dei rischi e degli oneri di manutenzione: in caso di fuga o uso improprio di una chiave API, le aziende devono affrontare costi imprevisti, problemi di accesso ai dati o interruzioni del servizio. In assenza di una centralizzazione, la rotazione di una singola chiave principale richiede aggiornamenti manuali su decine di microservizi, anziché un unico punto di controllo.
- Gestione poco trasparente dei costi: in assenza di un monitoraggio centralizzato, è praticamente impossibile quantificare quanto venga speso per l’utilizzo della Generative AI nei vari team, il che porta a duplicazioni dei carichi di lavoro o all’uso superfluo di modelli costosi per attività semplici.
- Governance incoerente: team diversi potrebbero utilizzare versioni di modelli o policy di sicurezza incompatibili tra loro, con conseguenti risultati imprevedibili e funzionalità di AI potenti ma del tutto non controllate.
La questione, quindi, non è più se i dipendenti debbano utilizzare l’AI, ma piuttosto come le aziende possano fornire queste funzionalità in modo sicuro, trasparente e su larga scala.
Perché Vietare gli Strumenti di AI non Funziona
Alcune aziende reagiscono alla Shadow AI cercando di bloccare completamente l’accesso alle piattaforme di AI pubbliche, ma sebbene a prima vista questo approccio possa sembrare ragionevole, nella pratica raramente funziona. Poiché gli strumenti di AI garantiscono un aumento immediato della produttività, i dipendenti scoprono rapidamente punti di accesso alternativi, aumentando di fatto la Shadow AI anziché ridurla.
Questo modello rispecchia l’evoluzione del cloud computing di dieci anni fa. Quando le aziende cercavano di bloccare completamente i servizi cloud, i team iniziavano a utilizzarli in modo autonomo, dando origine al fenomeno dello “Shadow IT”. Alla fine, la soluzione non è stata il divieto, bensì la centralizzazione e il sostegno. Introducendo piattaforme cloud sicure e modelli di governance dell’infrastruttura, le aziende hanno permesso ai team di innovare in tutta sicurezza.
La stessa evoluzione si sta verificando ora con la Generative AI: anziché bloccarne l’accesso, le aziende devono fornire un’infrastruttura di AI autorizzata che soddisfi tre requisiti fondamentali:
- Misure di sicurezza e protezione dei dati rigorose, tra cui il PII masking e la protezione da prompt injection;
- Visibilità operativa e verificabilità (registrazione centralizzata di tutte le interazioni con gli LLM);
- Flessibilità nel supportare diversi modelli e casi d’uso, evitando la dipendenza da un unico fornitore grazie alla separazione delle app dai fornitori specifici di LLM.
Il modello architettonico che sta prendendo forma per affrontare questa sfida è l’AI Gateway.
Il Ruolo di un AI Gateway
Un AI Gateway funge da livello di accesso centralizzato tra le applicazioni interne e i modelli di AI esterni. Anziché consentire a ogni team di connettersi direttamente a più fornitori di AI, le aziende instradano tutte le interazioni con l’AI attraverso un gateway controllato, un’architettura che offre diversi vantaggi immediati.
Per colmare il divario tra un utilizzo non regolamentato e una strategia di AI, le aziende potrebbero adottare un quadro di riferimento che comprenda alcuni fondamentali step:
- Verifica e Analisi: Individuare quali strumenti di AI vengono attualmente utilizzati dai dipendenti;
- Centralizzazione: Implementare un AI Gateway come unico punto di accesso per tutte le richieste API;
- Applicazione delle Politiche: configurare filtri per i dati sensibili (PII) e impostare limiti di budget per ciascun team;
- Monitoraggio Continuo: Analizzare i registri per ottimizzare i costi e le prestazioni, garantendo conformità costante.
L’implementazione di un AI Gateway, inoltre, offre diversi vantaggi fondamentali, tra cui:
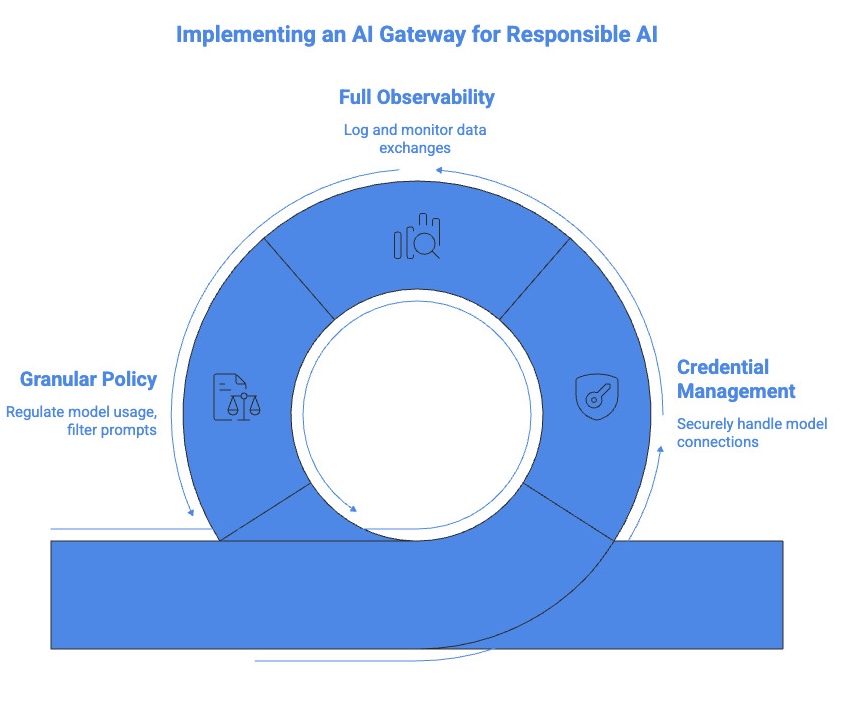
- Gestione delle credenziali: Un AI Gateway elimina la dispersione delle chiavi API gestendo centralmente l’accesso ai provider. I team effettuano l’autenticazione tramite il Gateway utilizzando protocolli standard, che gestisce in modo sicuro le connessioni ai modelli sottostanti, eliminando così il problema delle credenziali hardcoded e semplificando al contempo la gestione delle credenziali. Questo disaccoppiamento significa che, se un provider modifica la versione della propria API o un modello specifico viene deprecato, la modifica deve essere gestita solo a livello di gateway, lasciando inalterato il codice interno dell’applicazione.
- Observability e Reporting: Un AI Gateway garantisce osservabilità completa, consentendo la registrazione e il monitoraggio di ogni richiesta, risposta e scambio di dati. Ciò trasforma l’adozione dell’AI in una capability operativa misurabile, permettendo all’azienda di individuare quali team utilizzano determinati modelli e di rilevare attività insolite.
- Politiche granulari e sicurezza automatizzata: Un AI Gateway consente alle aziende di regolare quali modelli elaborano dati sensibili, filtrare i prompt contenenti informazioni riservate e applicare limiti di frequenza. Ad esempio, un’azienda potrebbe impostare una politica secondo cui “nessuna PII può essere inviata a modelli ospitati al di fuori dell’UE”. Per automatizzare questi standard di sicurezza, il Gateway incorpora sistemi di protezione specializzati come il Toxicity Detection Judge, che funge da esperto di moderazione dedicato, eseguendo analisi linguistiche in tempo reale per identificare e intercettare contenuti inappropriati.
Garantendo che l’innovazione non vada a discapito della sicurezza, questi controlli favoriscono un cambiamento culturale fondamentale verso un uso responsabile dell’AI.
Promuovere l’Adozione dell’AI senza perdere il Controllo
Quando le aziende mettono a disposizione un’infrastruttura AI sicura e centralizzata, i dipendenti non devono più ricorrere a strumenti non autorizzati. Anziché aggirare le policy di governance, i team hanno accesso a funzionalità di AI approvate e monitorate che si integrano direttamente nei loro flussi di lavoro, spostando l’attenzione dalle restrizioni alla facilitazione.
L’AI Gateway è in grado di fornire anche funzionalità di Model Fallback o Load Balancing: se OpenAI presenta una latenza elevata, il Gateway può reindirizzare automaticamente la richiesta a un provider secondario come Azure OpenAI, garantendo zero tempi di inattività per i processi aziendali.
La differenza sta nel fatto che tutte le interazioni avvengono all’interno dell’infrastruttura controllata dall’azienda, il che non solo riduce i rischi per la sicurezza, ma migliora anche l’efficienza operativa. Quando l’utilizzo dell’AI è centralizzato, le aziende possono ottimizzare la selezione dei modelli, gestire i costi e valutare le prestazioni dei diversi fornitori, creando un ecosistema AI maturo in cui la sperimentazione prospera insieme a una governance integrata.
Dalla Shadow AI ad un’Infrastruttura AI sicura
La Shadow AI non è un trend temporaneo, bensì una conseguenza naturale della crescente accessibilità a tecnologie sempre più sofisticate. I dipendenti continueranno a utilizzare gli strumenti di AI perché garantiscono un reale aumento della produttività; pertanto, l’obiettivo non dovrebbe essere quello di frenarne l’adozione, bensì di guidarla attraverso un’infrastruttura sicura e scalabile.
Centralizzare l’accesso alla Generative AI tramite una soluzione come l’AI Gateway di Radicalbit consente alle aziende di affrontare i rischi principali legati alla Shadow AI, preservando al contempo i vantaggi che hanno reso questi strumenti così popolari. Grazie a un’API unificata (un unico punto di accesso per più modelli di linguaggio), la soluzione permette alle aziende di passare da un fornitore all’altro con una semplice modifica alla configurazione, garantendo piena visibilità e controllo sull’utilizzo.
Per concludere, possiamo dire che la Generative AI diventerà una componente fondamentale dei flussi di lavoro aziendali: le aziende che avranno successo non saranno quelle che si oppongono alla sua adozione, ma quelle che sapranno creare l’infrastruttura adeguata per gestirla.
Se i team utilizzano già oggi strumenti di AI, la vera domanda non è più se esista o meno la Shadow AI, ma se vi sia l’infrastruttura necessaria per controllarla. I dati, infatti, meritano una protezione enterprise-grade, senza che ciò vada a discapito della velocità dell’innovazione. Ottieni una visibilità completa sul tuo ecosistema AI visitando la pagina dedicata all’AI Gateway di Radicalbit oppure contatta il nostro team. Passa oggi stesso da un approccio frammentato all’AI a uno standard operativo unificato, trasparente e sicuro.
Domande Frequenti sulla Shadow AI
Il rischio principale è la fuga di dati: come visto in precedenza, i dipendenti potrebbero condividere involontariamente informazioni commerciali riservate o dati personali con modelli pubblici che li utilizzano per l’addestramento.
No. I divieti spesso spingono gli utenti a ricorrere a dispositivi personali o ad alternative meno sicure, privando il team IT di ogni visibilità e aumentando di fatto il rischio aziendale.
Un Gateway offre ai dipendenti un’alternativa sicura e autorizzata: funge da intermediario che maschera i dati sensibili, gestisce le chiavi API in modo sicuro e tiene traccia di ogni interazione a fini di controllo.
No. Al contrario, esso semplifica l’integrazione di più modelli tramite un’unica interfaccia, eliminando la necessità di gestire manualmente le varie credenziali e configurazioni.
Un Gateway è un fattore chiave per la conformità, a condizione che sia configurato per il PII Masking al fine di oscurare i dati sensibili prima che raggiungano i provider di AI. Tuttavia, la piena conformità richiede anche di garantire una base giuridica per il trattamento, verificare la data residency (luogo di conservazione dei dati) e avere un Data Processing Agreement (DPA) in essere con i fornitori dei modelli.
Key Takeways
- La Shadow AI è inevitabile, non malevolo: i dipendenti adottano strumenti AI non autorizzati semplicemente per lavorare più velocemente, rendendo il divieto inefficace e persino controproducente.
- Vietare l’AI aumenta il rischio: bloccare l’accesso spinge l’utilizzo verso dispositivi personali e servizi non gestiti, eliminando le ultime tracce di visibilità IT.
- La fuga di dati è la minaccia principale: dalle credenziali hardcoded ai dati clienti protetti dal GDPR, anche un uso routinario dell’AI può esporre informazioni sensibili a sistemi esterni con politiche di conservazione sconosciute.
- Un AI Gateway è la risposta architetturale: centralizzare tutto il traffico LLM attraverso un unico livello controllato ripristina la visibilità, applica le policy di conformità e semplifica la gestione delle credenziali senza rallentare i team.
- L’obiettivo è abilitare, non limitare: le organizzazioni che avranno successo con l’AI saranno quelle che costruiscono un’infrastruttura sicura e scalabile, permettendo ai team di innovare entro i limiti definiti, non aggirando.

