
L’AI Sprawl è la proliferazione incontrollata di strumenti e modelli AI all’interno di un’azienda. Si manifesta quando i team adottano soluzioni in modo frammentato, senza una strategia centrale, generando ridondanze operative, costi difficili da tracciare e rischi di compliance legati alla persistenza dei dati.
La democratizzazione dell’AI ha spostato il collo di bottiglia dell’innovazione dalla mera capacità ingegneristica alla governance organizzativa. La domanda core per ogni engineering lead oggi è: disponiamo di un framework di governance scalabile pronto a supportare le soluzioni di AI che abbiamo già implementato?
Con la diffusione degli LLM e dei framework low-code, molte aziende si ritrovano infatti a fare i conti con un ecosistema frammentato: modelli disconnessi, prototipi sperimentali, integrazioni “shadow” che operano al di fuori di qualsiasi supervisione IT.
Questa frammentazione non è solo un fastidio operativo: è un cambiamento strutturale nel profilo di rischio tecnico e legale dell’azienda.
Prototipazione rapida e duplicazione
La barriera all’ingresso per lo sviluppo AI è effettivamente crollata. Quello che un tempo richiedeva mesi di lavoro a un team di data scientist, oggi può (in certi casi) essere prototipato da un developer con poche chiamate API: un modello addestrato in precedenza e il gioco è fatto.
Questa velocità è reale e va preservata; tuttavia maschera un problema che cresce in silenzio: la duplicazione.
Quando ogni unit può costruire il proprio micro-servizio intelligente, l’azienda finisce per pagare più volte le stesse capacità. Un team usa un LLM per la sintesi di documenti; un altro dipartimento costruisce uno tool quasi identico con un provider diverso, credenziali separate, un proprio ciclo di fatturazione e una configurazione di sicurezza che nessun team di IT ha mai visto. Moltiplicato per n. dipartimenti, il problema non è più gestibile con una conversazione. Questa duplicazione fa molto di più che gonfiare i costi cloud: di fatto, diluisce il focus tecnico dell’azienda. Ogni prototipo veloce porta con sé manutenzione, aggiornamenti e monitoraggio a lungo termine.
In un contesto di AI Sprawl, l’overhead ingegneristico smette di essere orientato alla creazione di valore e diventa gestione di una libreria caotica di strumenti sovrapposti.
Senza standard architetturali chiari e processi di governance agili, è impossibile sfruttare le economie di scala o imporre una strategia coerente; un punto di ingresso centralizzato costituisce l’infrastruttura essenziale per rendere operative tali linee guida.
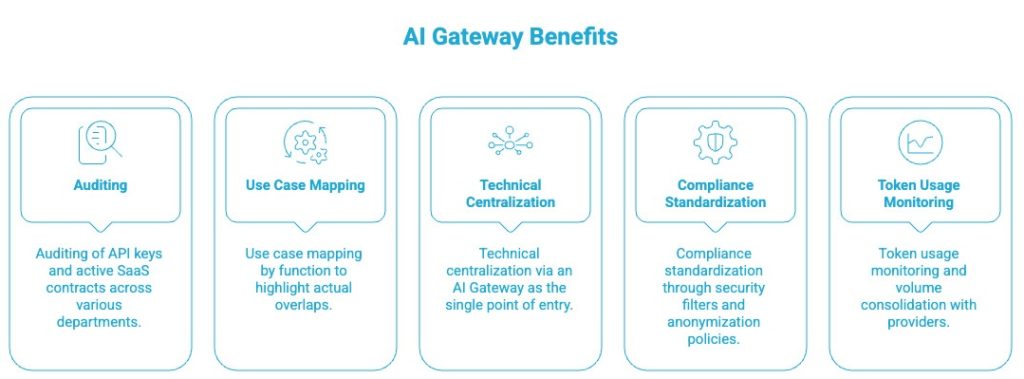
Per gestire questo scenario, le aziende che ci stanno lavorando tendono a convergere su un framework simile:
- Audit delle API Key e dei contratti SaaS attivi nei vari dipartimenti.
- Mappatura dei casi d’uso per funzione (generazione testi, analisi dati, ecc.) per evidenziare le sovrapposizioni reali.
- Centralizzazione tecnica tramite un AI Gateway come unico punto di accesso per tutte le chiamate ai modelli.
- Standardizzazione della compliance attraverso filtri di sicurezza e policy di anonimizzazione configurati a livello di gateway e non di singola applicazione.
- Monitoraggio dei token consumati e consolidamento dei volumi con i provider per passare da fatturazione retail a tariffe enterprise.
Persistenza dei dati e l’ombra della compliance
I rischi dell’AI Sprawl vanno ben oltre l’inefficienza operativa, entrando nel territorio dell’integrità dei dati e della responsabilità legale.
Un aspetto che spesso non viene considerato è la persistenza dei dati derivati. Quando un team alimenta un modello con dati proprietari, ad esempio per fine-tuning, per RAG, o per elaborazione standard, quei dati non svaniscono una volta cancellata la sorgente originale. Le intuizioni, gli embedding, i pesi derivati persistono all’interno dell’ecosistema AI.
Questo crea un problema concreto quando entra in gioco la normativa GDPR. Se un cliente esercita il diritto all’oblio, cancellare i record originali non è più sufficiente. Se quei dati sono stati ingeriti in uno strumento AI non tracciato, rimangono vivi sotto forma di output, voci in un database vettoriale, o pattern in un modello fine-tuned. Dimostrare la conformità in questi casi diventa un esercizio di archeologia tecnica, non di governance.
L’attrito tra velocità e governance
Nello sviluppo software, l’autonomia dei team è fondamentale. Ma nel contesto dell’AI, l’alta velocità senza un framework condiviso produce direttamente caos. Più i team sono indipendenti nella gestione delle proprie chiavi API, più la superficie di attacco dell’AI aziendale si espande fino a un punto in cui non può più essere difesa né ottimizzata.
Questo attrito porta spesso a una falsa scelta: o si rallenta l’innovazione con processi di approvazione rigidi, oppure si lascia che ogni team faccia quello che vuole. La governance IT tradizionale fallisce perché non è abbastanza veloce per tenere il ritmo. Il problema non è la governance in sé, ma il fatto che venga applicata nel posto sbagliato.La soluzione non consiste nell’aggiungere vincoli al processo di sviluppo, bensì nell’evolvere l’infrastruttura attraverso la quale avviene la sperimentazione e, simultaneamente, nel rivoluzionare i processi di adozione dell’IA per renderli più agili. Si tratta di garantire ai team l’autonomia che ricercano, mantenendo al contempo la visibilità e il controllo necessari all’azienda per prevenire la proliferazione incontrollata (sprawl) alla radice.
Visibilità strutturale: riconquistare il controllo dello stack AI
Per mitigare i rischi della AI Sprawl, il punto di intervento deve essere il flusso delle interazioni dell’IA in combinazione con un robusto processo di mappatura dei casi d’uso, piuttosto che limitarsi ai team che le generano. La governance deve quindi essere integrata nel livello di comunicazione tra l’applicazione e il modello.
Un AI Gateway centralizzato fa esattamente questo: offre una visione d’insieme di ogni richiesta, di ogni token consumato e di ogni dato condiviso. Questa visibilità consente il tracciamento obbligatorio dei casi d’uso, prerequisito fondamentale per la classificazione del rischio e la conformità all’EU AI Act e rende immediatamente identificabili le duplicazioni. Se tre team interrogano lo stesso fornitore per lo stesso compito, il Gateway lo rileva e ne permette il consolidamento.
Esiste anche un vantaggio operativo e legale meno ovvio: il cosiddetto kill switch. Se un fornitore di modelli modifica i propri termini di servizio o se viene scoperta una vulnerabilità, un livello centralizzato supportato da processi interni chiari permette un cambio di rotta immediato, senza dover individuare e correggere decine di microservizi sparsi. In un ambiente frammentato e privo di casi d’uso mappati, la stessa operazione potrebbe richiedere settimane.
Governance vs Frammentazione
Per comprendere l’impatto reale di queste dinamiche, è utile confrontare i rischi derivanti da un approccio frammentato con i vantaggi strutturali offerti dall’integrazione di un AI Gateway centralizzato:
| Caratteristica | Approccio Decentralizzato (Silos) | Approccio Centralizzato (AI Gateway) |
| Visibilità Costi | Frammentata/Ignota | Monitoraggio Real-time |
| Data Privacy | Rischio Shadow AI | Filtri PII Centralizzati |
| Agilità Team | Alta (ma caotica) | Alta (con Guardrail) |
| Compliance | Reattiva/Complessa | Proattiva/Semplificata |
Il Ruolo dell’AI Gateway di Radicalbit
Radicalbit affronta questo problema a livello infrastrutturale. L’AI Gateway, infatti, funziona come livello di orchestrazione tra i team di sviluppo e i modelli AI in uso, eliminando la necessità per ogni team di gestire integrazioni separate e fornendo un’interfaccia standardizzata ad alte prestazioni.
Questa architettura trasforma l’AI da un insieme di esperimenti isolati in un asset aziendale governato, agendo come un unico punto di accesso sicuro che separa la logica del modello LLM utilizzato dalla complessità dei fornitori.
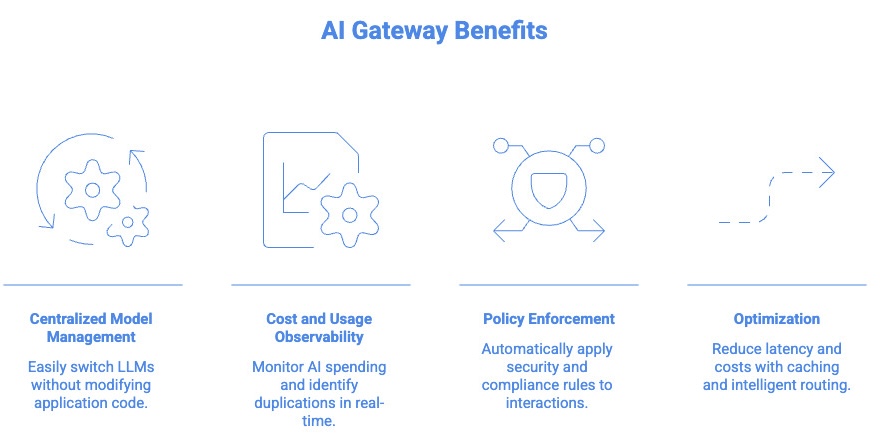
In pratica, l’adozione di un AI Gateway si traduce in:
- Gestione centralizzata dei modelli: cambiare LLM senza toccare una riga di codice applicativo.
- Osservabilità di costi e utilizzo: monitoraggio in tempo reale della spesa AI in tutta l’azienda, con visibilità sulle duplicazioni.
- Enforcement delle policy: regole di sicurezza e compliance applicate automaticamente a ogni interazione e dati sensibili non escono dal perimetro senza autorizzazione esplicita.
- Ottimizzazione: caching e routing intelligente per ridurre latenza e costi sulle query ripetitive.
Dal caos alla strategia AI
L’AI Sprawl è il risultato naturale di una tecnologia potente che incontra una struttura decentralizzata e tende a emergere in quasi tutte le aziende che hanno adottato l’AI a velocità sostenuta.
Le aziende che saranno in grado di innovare sono quelle in grado di governare l’AI su scala, sapendo dove gira, quanto costa, chi può accedervi e cosa succede ai dati che la alimentano.
Un AI Gateway centralizzato è il modo più diretto per fare quella transizione: i team mantengono la velocità operativa, mentre l’azienda ottiene la visibilità che le serve.Scopri come l’AI Gateway di Radicalbit può centralizzare la governance e accelerare l’innovazione attraverso una gestione unificata dei modelli, il monitoraggio dei costi e la messa in sicurezza dei flussi di dati aziendali.
Domande Frequenti: Governare l’AI Sprawl con l’AI Gateway
L’AI Gateway agisce come centro di controllo unificato. Invece di avere decine di connessioni dirette tra applicazioni e modelli, ognuna con le proprie credenziali, policy e costi, tutte le interazioni passano per il gateway. Il risultato è visibilità immediata e la fine della Shadow AI.
No. Il caching intelligente accelera le risposte per query ripetitive, riducendo anche il carico sui provider. Il rallentamento percepito, che spesso spaventa i team, non si materializza in produzione.
L’AI Gateway anonimizza i dati sensibili (PII) prima che escano dal perimetro aziendale. Non richiede di modificare le singole applicazioni: la policy è applicata a livello di infrastruttura.
Al contrario: astrae il fornitore, quindi i team possono cambiare o testare nuovi modelli senza riscrivere il codice. La libertà di sperimentazione aumenta, non diminuisce.
L’integrazione è incrementale: l’AI Gateway espone API standardizzate che si sovrappongono all’infrastruttura esistente. Non richiede di spegnere ciò che funziona: al contrario, richiede di instradarlo.
Key Takeaways
- L’AI Sprawl genera debito tecnico invisibile: le ridondanze si accumulano silenziosamente fino a diventare un problema di governance impossibile da ignorare.
- La persistenza dei dati nei modelli non governati è un rischio legale reale: il diritto all’oblio GDPR non si esercita cancellando un record se quel dato è stato ingerito in uno strumento shadow.
- Il conflitto tra velocità e controllo è risolvibile a livello infrastrutturale: non bisogna scegliere tra agilità e governance, al contrario bisogna spostare la governance nel posto giusto.
- La scalabilità sicura richiede visibilità strutturale: Radicalbit fornisce gli strumenti per passare da un ecosistema AI frammentato a uno governato, senza fermare l’innovazione.

